
FW1000-A10-HG 高性能防火墙

1丨概述
在应用需求的不断推动下,网络技术得到了飞速发展;而网络技术的进步则又反过来推动应用的发展, 应用与网络之间是相辅相成、相互促进的。随着万兆到核心/千兆到桌面、Web2.0、虚拟化、物联网、网络音频/视频、P2P、云计算等各种新应用、新业务层出不穷,传统的基于端口进行应用识别和访问控制的防火墙,已远远无法满足各种新应用下安全防护的需求。为解决此类难题,迪普科技推出了基于全新多核处理器架构的 FW1000 系列下一代防火墙。
FW1000 系列下一代防火墙基于迪普科技自主知识产权的 APP-X 硬件平台和 ConPlat OS 安全操作系统,并配备专业的入侵防御特征库、病毒库、应用协议库、URL 库,是目前业界性能领先的应用防火墙。无以伦比的高可用性、高性能和高可靠性,使得 FW1000 系列下一代防火墙可以放心规模部署于数据中心、大型园区网等各种复杂场景;另外,功能丰富并可按需扩展的应用防火墙方案,也简化了网络的安全架构,并大大降低了企业网络总体拥有成本。
2丨产品简介
FW1000 系列下一代防火墙是迪普公司面向大中型企业、 学校、数据中心以及运营商开发的新一代应用防火墙产品,是一种应用级的高性能防火墙,工作在网络边界层,根据安全策略对来自不同区域的数据进行安全控制,同时支持 IPv4 和 IPv6 环境,具备高性能,网络无瓶颈,拥有全面的安全防护,可确保网络稳定运行,产品 VPN 全内置,提供高性价比,灵活组网能力,可适应各种网络环境。
3丨迪普科技防火墙特色技术
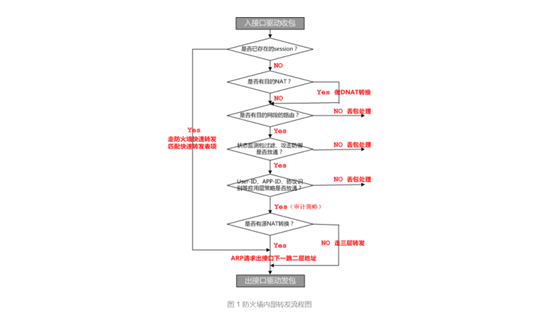
防火墙数据转发流程
防火墙的用途是通过允许、拒绝、重定向通过防火墙的数据量,提供对一个组织的不同网络之间服务访问的控制和审计,包括基于用户和协议的策略定义、URL 过滤、协议识别等特性,DPtech FW1000 防火墙设备同时支持包过滤和应用级防火墙要求。
防火墙根据网络中各点的安全规则策略,有选择的在不同网络间发送信息流,默认安全规则策略拒绝所有入站和出站的信息流,仅授权的管理员具有改变安全规则策略的权限。典型的包过滤策略由源地址、目的地址、传输层协议、源端口、目的端口、应用协议决定,并以数据包达到或者离开接口为基准。
迪普防火墙采用安全域的控制方式在包过滤处进行整体调用,默认规则为:
1、高安全域可以访问低安全域。
2、低安全域不可访问高安全域。
3、相同安全级别的不同安全域,相互间禁止访问。
4、同一个安全域下面的不同接口,接口间可相互访问。防火墙内部数据转发简要流程图如下: