
联软安域UniXCAD
中国自己的AD域控方案 无客户端无感知平滑替代微软AD域

产品概述
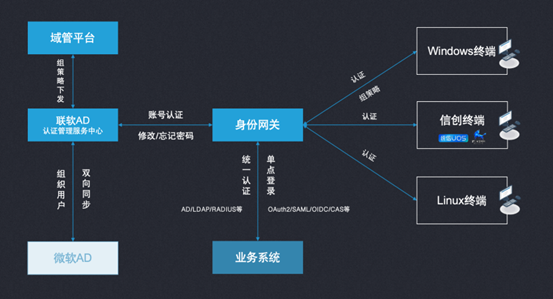
作为全面平替微软AD域的身份管理解决方案,UniXCAD扩展的中国域控方案不仅涵盖微软AD域的所有核心功能,如目录服务、身份验证、组策略配置等,还进一步优化了信创终端及应用的统一认证与管理。无需PC终端进行任何额外操作,即可实现平滑过渡,充分满足企业在推进数字化转型和信创建设中的身份管理需求。
核心优势

无需安装客户端
联软信创AD域控解决方案无需在PC上安装客户端,即可实现登录认证及安全准入,不存在与现有PC上的客户端(如DLP、杀毒、桌管)存在兼容性的问题,减轻员工PC负担的同时减少管理员运维成本。

无需脱域加域、重置密码
信创AD域控产品实施过程简单,仅需部署服务端,无需对所有PC终端进行脱域或加域操作即可实现AD平滑替换,用户不需要重置AD密码,不改变用户习惯。

身份安全网关
针对原有AD可能存在的暴破攻击风险及AD系统自身的安全漏洞,提供了更为严密的防御机制。通过实时监测和策略调整,有效加固身份安全,为企业信息资源提供更可靠的保护。

两地三中心、多地多中心、同城双活、异地灾备
产品采用业界领先的零信任安全架构,服务端采用微服务技术架构设计。部署架构灵活,支持两地三中心、多地多中心、同城双活、异地灾备等,保障系统高可用性。
产品价值
-
降本增效
终端零投入:省去客户端部署维护成本
迁移零中断:业务连续性100%保障
运维自动化:组策略跨平台统管,节省人力
-
 合规驱动
信创达标:满足国密算法/等保2.0/79号文要求
审计无忧:全链路登录行为可视化,助力企业高效通过等保测评
-
 安全升级
动态防护:实时拦截僵尸账号/异常登录
风险可见:身份大屏秒级定位威胁 IP 与设备